Instructiune pentru reinoirea certificatelor AGEPI
1.Ne conectam prin ssh la serverul clientului.
2. Dupa ce primim de la AGEPI fisierele necesare pentru generare certificatelor si le incarcam pe serverul lor executam urmatoarele comenzi:
a. openssl pkcs12 -in testserviceprovider.age.pki.gov.md.pfx -nocerts -out private_key.pem
- Aceasta comanda extrage cheia privata din fisierul .pfx (testserviceprovider.age.pki.gov.md.pfx) si o salveaza intr-un fisier in format PEM, numit private_key.pem. Optiunea -nocerts asigura ca niciun certificat nu este inclus in fisierul rezultat.
b. openssl pkcs12 -in testserviceprovider.age.pki.gov.md.pfx -clcerts -nokeys -out public_key.pem
- Aceasta comanda extrage cheia publica (certificatul) din acelasi fisier .pfx si o salveaza intr-un fisier numit public_key.pem. Optiunea -clcerts specifica faptul ca doar certificatele clientului trebuie extrase, iar -nokeys asigura ca nicio cheie privata nu este inclusa.
c. openssl x509 -inform der -in testsgpe.age.pki.gov.md.cer -out trusted_key.pem
- Aceasta comanda converteste un certificat din formatul DER (testsgpe.age.pki.gov.md.cer) in formatul PEM, salvandu-l ca trusted_key.pem. Optiunea -inform der indica faptul ca intrarea este in format DER.
3. Dupa executarea acestor comenzi, certificatele trebuie sa le copiem in acest folder
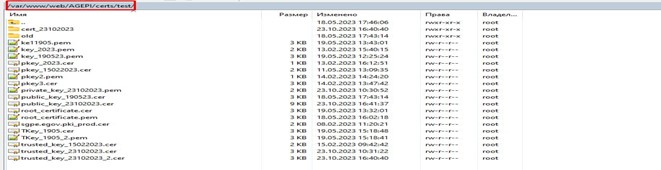
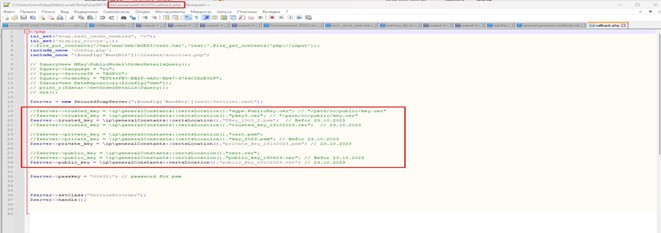
4. Apoi trebuie sa verificam fiserul .php cu calea din imagine si sa adaugam calea spre certificate